



Beagle Security
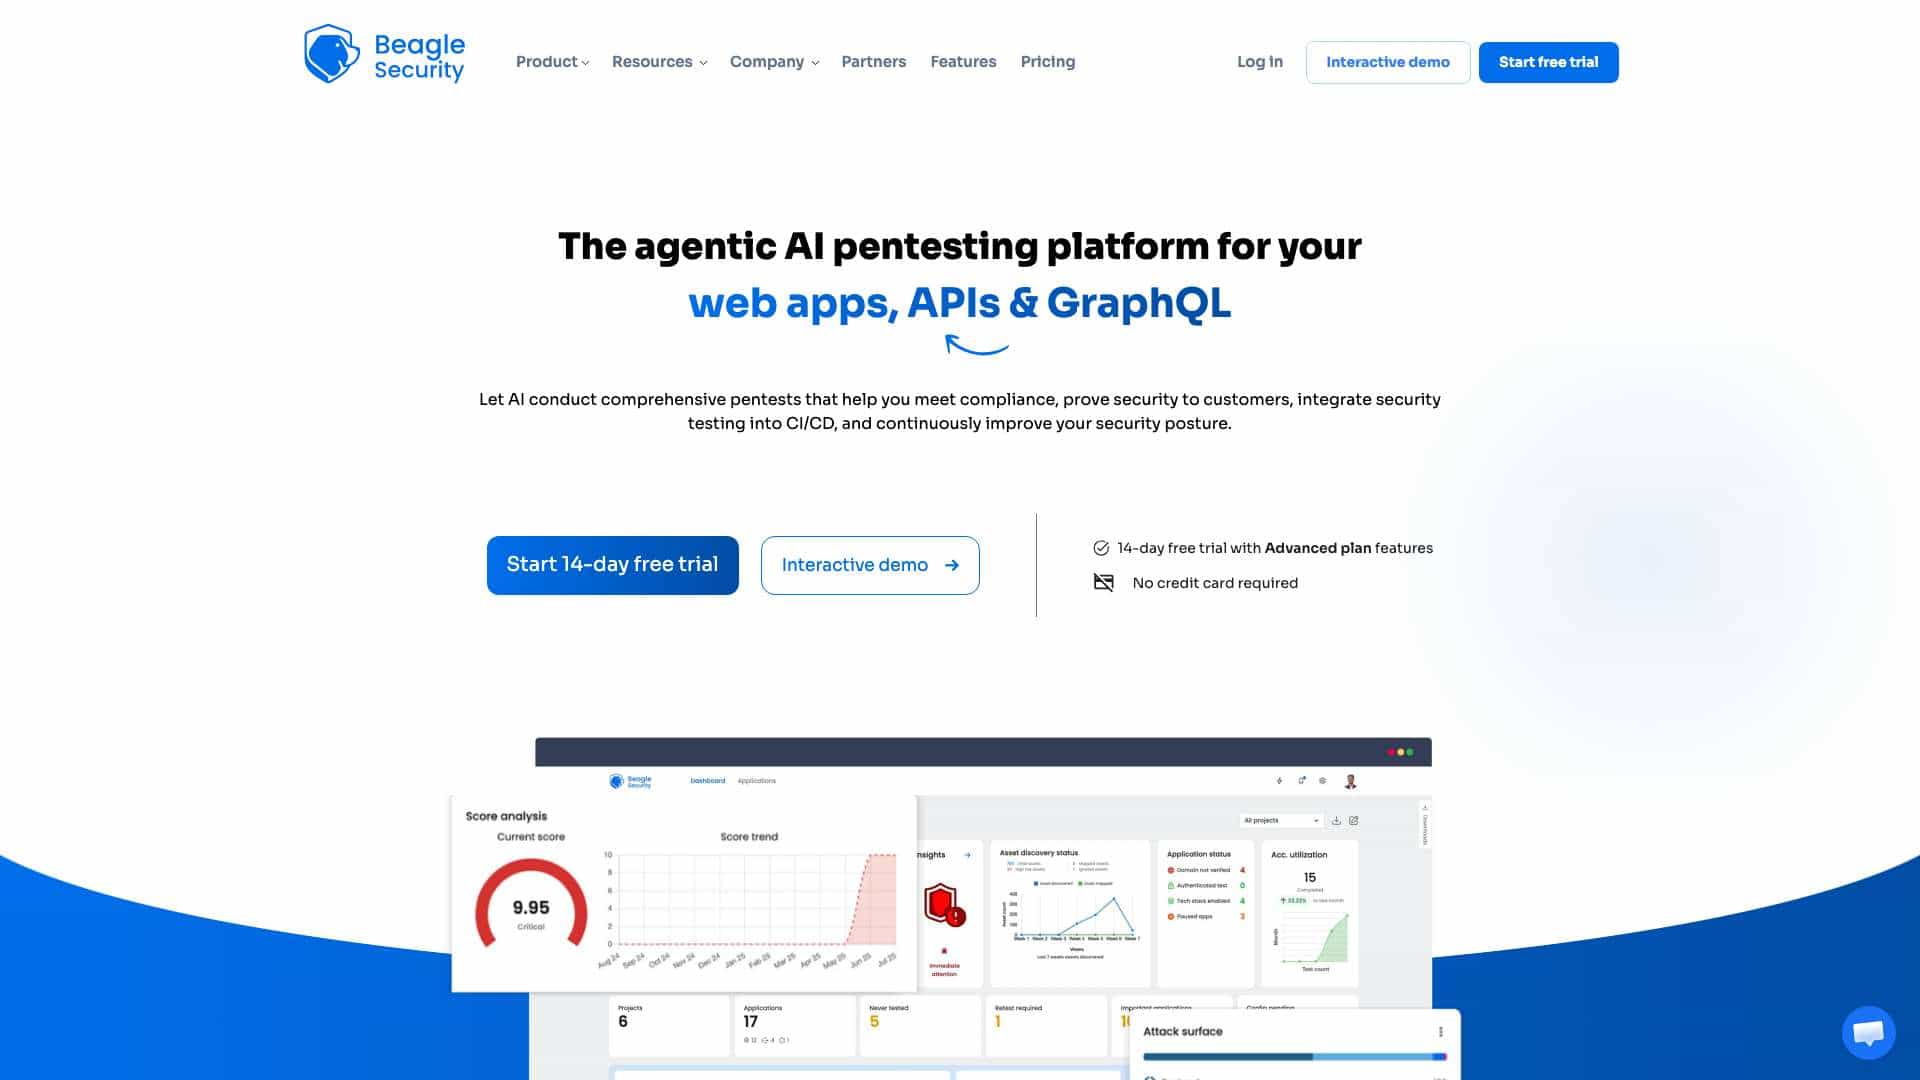
Beagle Security giúp xác định các lỗ hổng trong ứng dụng web, API & GraphQL của bạn và khắc phục chúng bằng thông tin chi tiết hữu ích trước khi tin tặc làm hại bạn theo bất kỳ cách nào.
Điểm
60
Đánh Giá Người Dùng
3.0
Hỗ Trợ Miễn Phí/Dùng Thử
Được Hỗ Trợ
Giá Khởi Điểm
--
Cập Nhật Lần Cuối
thg 8 13, 2026
Tổng quan
Beagle Security là gì?
Beagle Security là một công cụ kiểm tra thâm nhập API và ứng dụng web giúp tự động hóa việc đánh giá và báo cáo lỗ hổng. Nó giúp xác định các lỗ hổng trong ứng dụng web, API và GraphQL, cung cấp thông tin chi tiết hữu ích để khắc phục trước khi tin tặc có thể gây hại. Nó cung cấp các tính năng như thử nghiệm thâm nhập dựa trên AI, báo cáo tuân thủ và tích hợp với quy trình CI/CD.
Beagle Security được sử dụng để làm gì?
Tính Năng Hàng Đầu
- Kiểm tra thâm nhập tự động
- Kiểm tra bảo mật API & GraphQL
- Báo cáo tuân thủ (GDPR, HIPAA, PCI DSS)
- Tích hợp đường ống CI/CD
- Phát hiện lỗ hổng dựa trên AI
- Báo cáo theo ngữ cảnh và có thể hành động
Cách sử dụng Beagle Security?
Người dùng có thể tự động hóa việc kiểm tra bảo mật trong quy trình của mình, lên lịch kiểm tra một lần hoặc định kỳ và nhận kết quả theo ngữ cảnh trên các nền tảng như Jira hoặc Azure Boards. Nền tảng này hỗ trợ xác minh miền nhanh chóng và nhiều loại xác thực cho ứng dụng web và API.
Công Cụ Thay Thế
Không tìm thấy công cụ thay thế
Ưu Điểm & Nhược Điểm
Không Có Dữ Liệu
Trường Hợp Sử Dụng
- Xác định lỗ hổng trong ứng dụng web và API
- Đáp ứng các yêu cầu tuân thủ GDPR, HIPAA và PCI DSS
- Tích hợp kiểm tra bảo mật vào quy trình CI/CD
- Đánh giá an ninh khi triển khai của nhà cung cấp
- Bảo mật các ứng dụng web không đồng nhất và API công khai
Giá Beagle Security
Gói Miễn PhíGói Đăng Ký
Không có thông tin chi tiết về giá
Đánh Giá Người Dùng
3.0
trên 5
3.0
Chưa có đánh giá
Hãy là người đầu tiên đánh giá công cụ này!