



EclecticIQ Threat Scout - Chrome एक्सटेंशन
Convert online threats into structured STIX 2.1 data
स्कोर
60
उपयोगकर्ता रेटिंग
3.0
मुफ्त/ट्रायल सहायता
समर्थित
प्रारंभिक मूल्य
--
अंतिम अपडेट
अग 14, 2026
अवलोकन
EclecticIQ Threat Scout क्या है?
EclecticIQ थ्रेट स्काउट एक ब्राउज़र एक्सटेंशन है जो साइबर खतरों के बारे में ऑनलाइन जानकारी को संरचित STIX 2.1 खतरे के डेटा में परिवर्तित करने के लिए OpenAI की NLP तकनीक और रेगुलर एक्सप्रेशन का लाभ उठाता है। यह उपयोगकर्ताओं को वेबपेजों और ऑनलाइन दस्तावेज़ों को स्कैन करने, संस्थाओं और अवलोकन योग्य वस्तुओं की पहचान करने और सीएसवी प्रारूप में डेटा निर्यात करने की अनुमति देता है। यह इक्लेक्टिकआईक्यू इंटेलिजेंस सेंटर उपयोगकर्ताओं के लिए विशेष सुविधाएँ भी प्रदान करता है, जैसे संस्थाओं और अवलोकनों की स्वचालित खोज और रिपोर्ट के रूप में स्कैन किए गए दस्तावेज़ों को शामिल करना।
EclecticIQ Threat Scout किस लिए उपयोग किया जाता है?
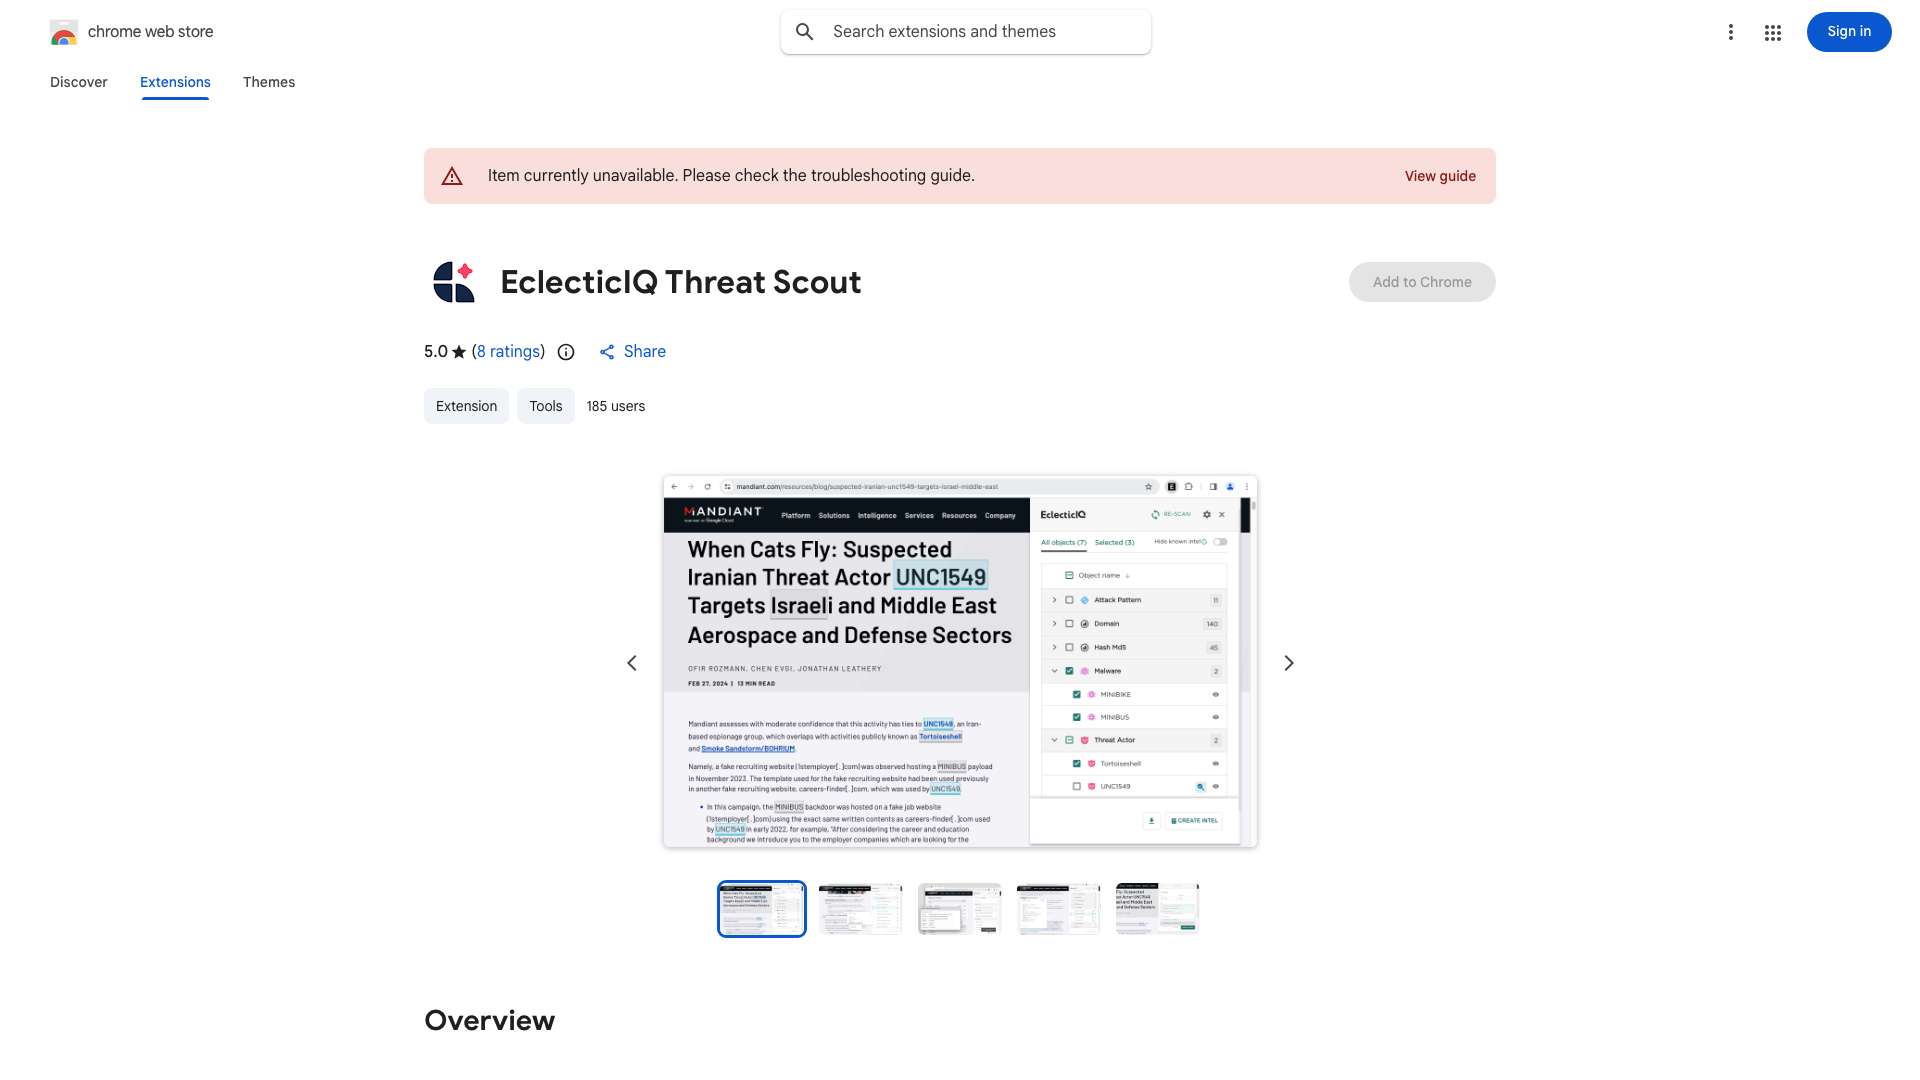
शीर्ष सुविधाएं
- वेबपेजों और ऑनलाइन दस्तावेज़ों को स्कैन और विश्लेषण करें।
- OpenAI के NLP का उपयोग करके STIX 2.1 संगत संस्थाओं की खोज करें।
- पहचानी गई संस्थाओं को मैन्युअल रूप से सत्यापित और ओवरराइड करें।
- नियमित अभिव्यक्तियों का उपयोग करके साइबर वेधशालाएँ निकालें।
- पहचाने गए खतरे के डेटा को फ़िल्टर और समूहित करें।
- CSV प्रारूप में STIX 2.1 संगत खतरा डेटा निर्यात करें।
EclecticIQ Threat Scout का उपयोग कैसे करें?
इक्लेक्टिकआईक्यू थ्रेट स्काउट ब्राउज़र एक्सटेंशन इंस्टॉल करें। वेबपेजों या ऑनलाइन दस्तावेज़ों को स्कैन करें. एक्सटेंशन संस्थाओं और वेधशालाओं की पहचान करेगा। आवश्यकतानुसार डेटा को सत्यापित और ओवरराइड करें। खतरे के डेटा को फ़िल्टर और समूहित करें। डेटा को STIX 2.1 संगत CSV प्रारूप में निर्यात करें।
वैकल्पिक टूल
कोई वैकल्पिक टूल नहीं मिला
फायदे & नुकसान
कोई डेटा नहीं
उपयोग के मामले
- संरचित डेटा निकालने के लिए ऑनलाइन खतरे की खुफिया रिपोर्टों का विश्लेषण करना।
- विभिन्न स्रोतों से खतरे के डेटा को सुरक्षा उपकरणों में एकीकृत करना।
- स्कैन किए गए दस्तावेजों से जानकारी के साथ मौजूदा खतरे की खुफिया जानकारी को समृद्ध करना।
- साइबर खतरों की पहचान और वर्गीकरण की प्रक्रिया को स्वचालित करना।
EclecticIQ Threat Scout मूल्य
मुफ्त योजनासदस्यता योजना
कोई विस्तृत मूल्य जानकारी उपलब्ध नहीं
उपयोगकर्ता समीक्षाएं
3.0
5 में से
3.0
अभी तक कोई समीक्षा नहीं
इस टूल की पहली समीक्षा करने वाले बनें!